Μάθετε τι είναι εκτεθειμένο. Διορθώστε πρώτα τα σημαντικά.
Το Vardion βρίσκει ό,τι εκθέτετε στο διαδίκτυο, το ελέγχει όπως θα το έκανε ένας επιτιθέμενος και δίνει στην ομάδα σας μια σύντομη λίστα διορθώσεων, ξεκινώντας από τον μεγαλύτερο κίνδυνο.
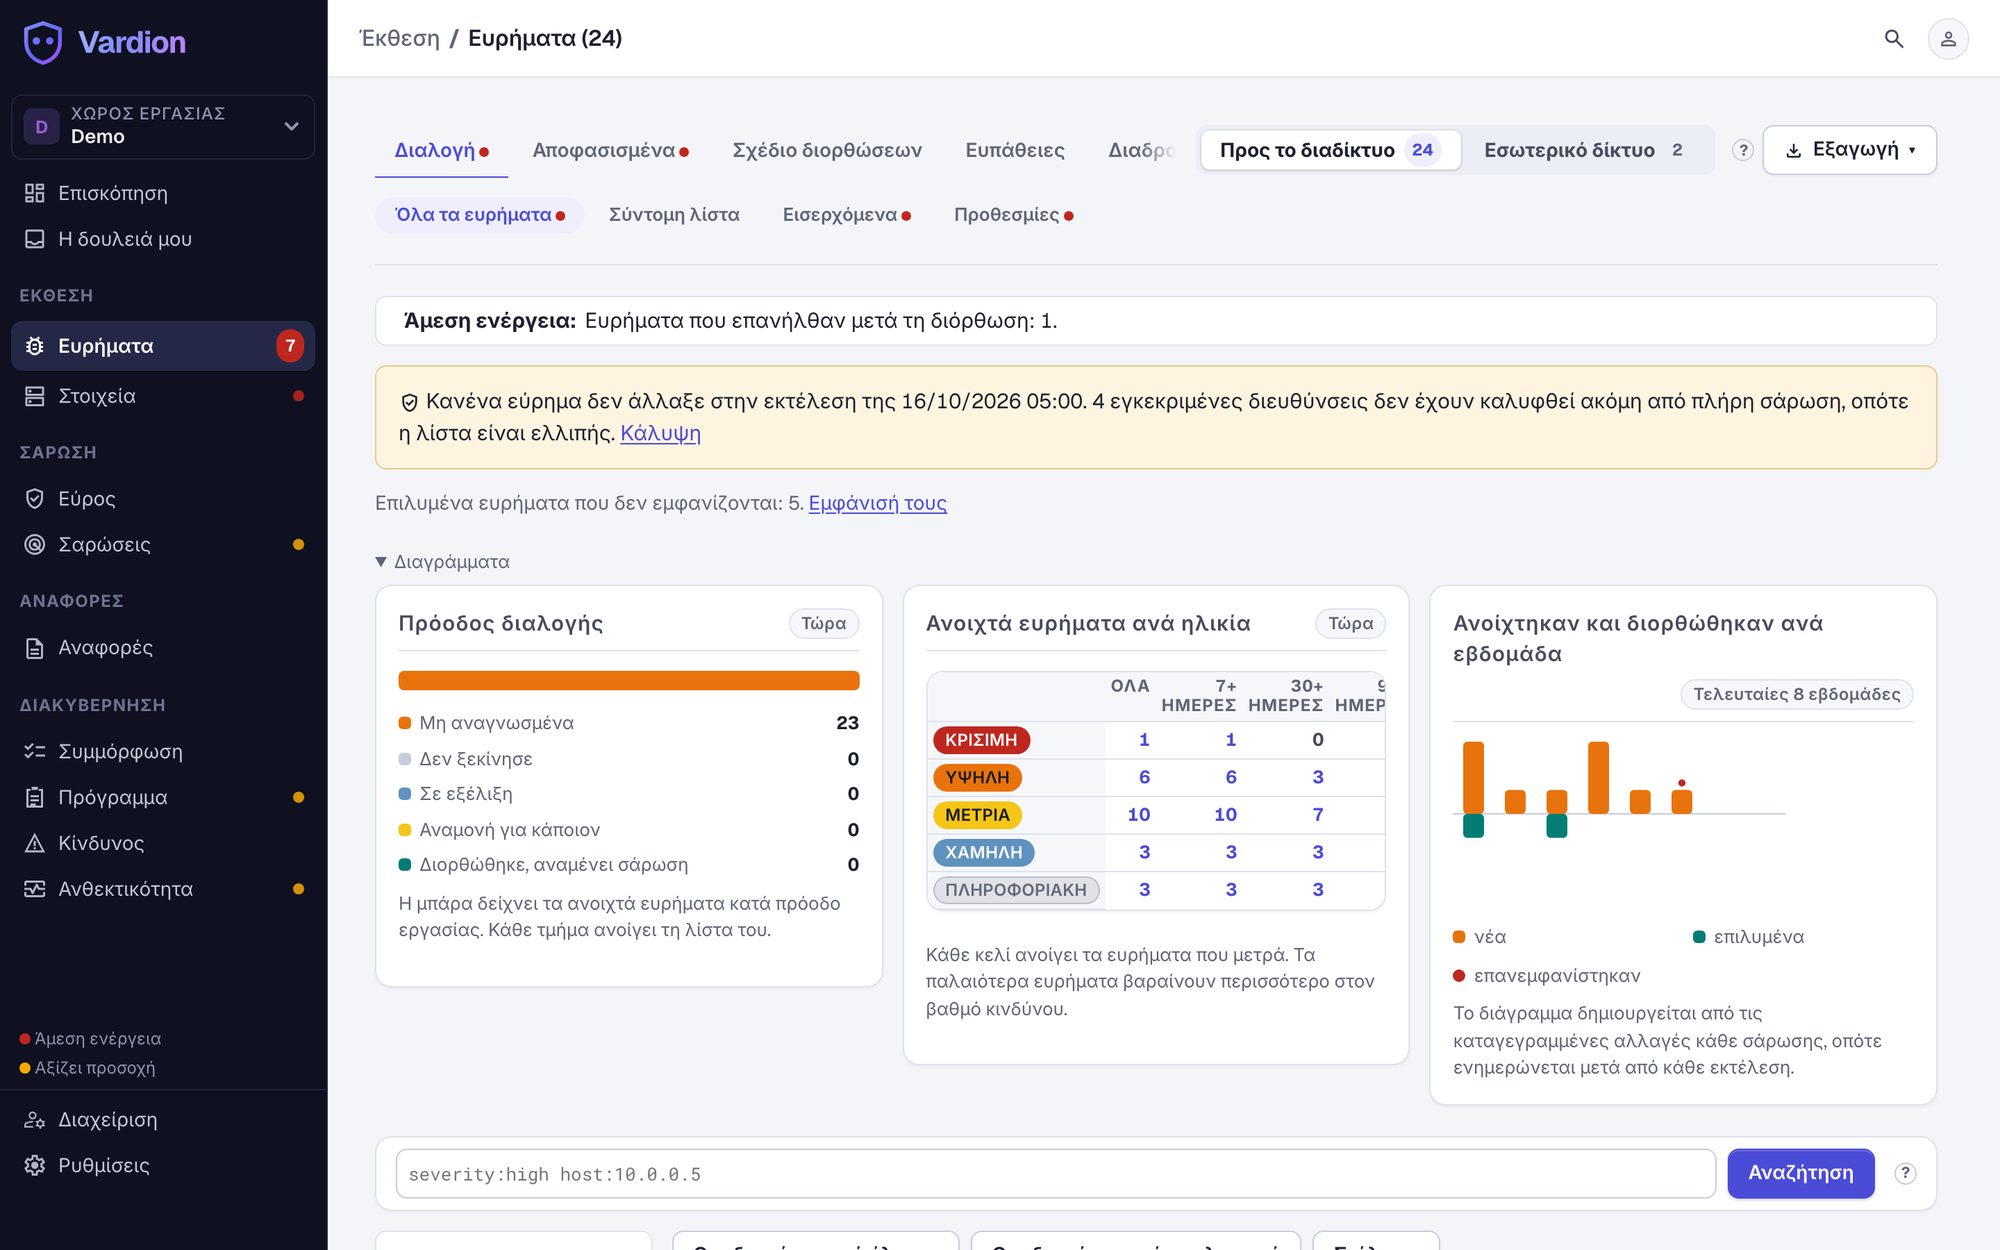
Δείτε τα συστήματα που είχατε ξεχάσει
Νέα συστήματα, ανοιχτές θύρες και πιστοποιητικά επισημαίνονται στην επόμενη σάρωση.
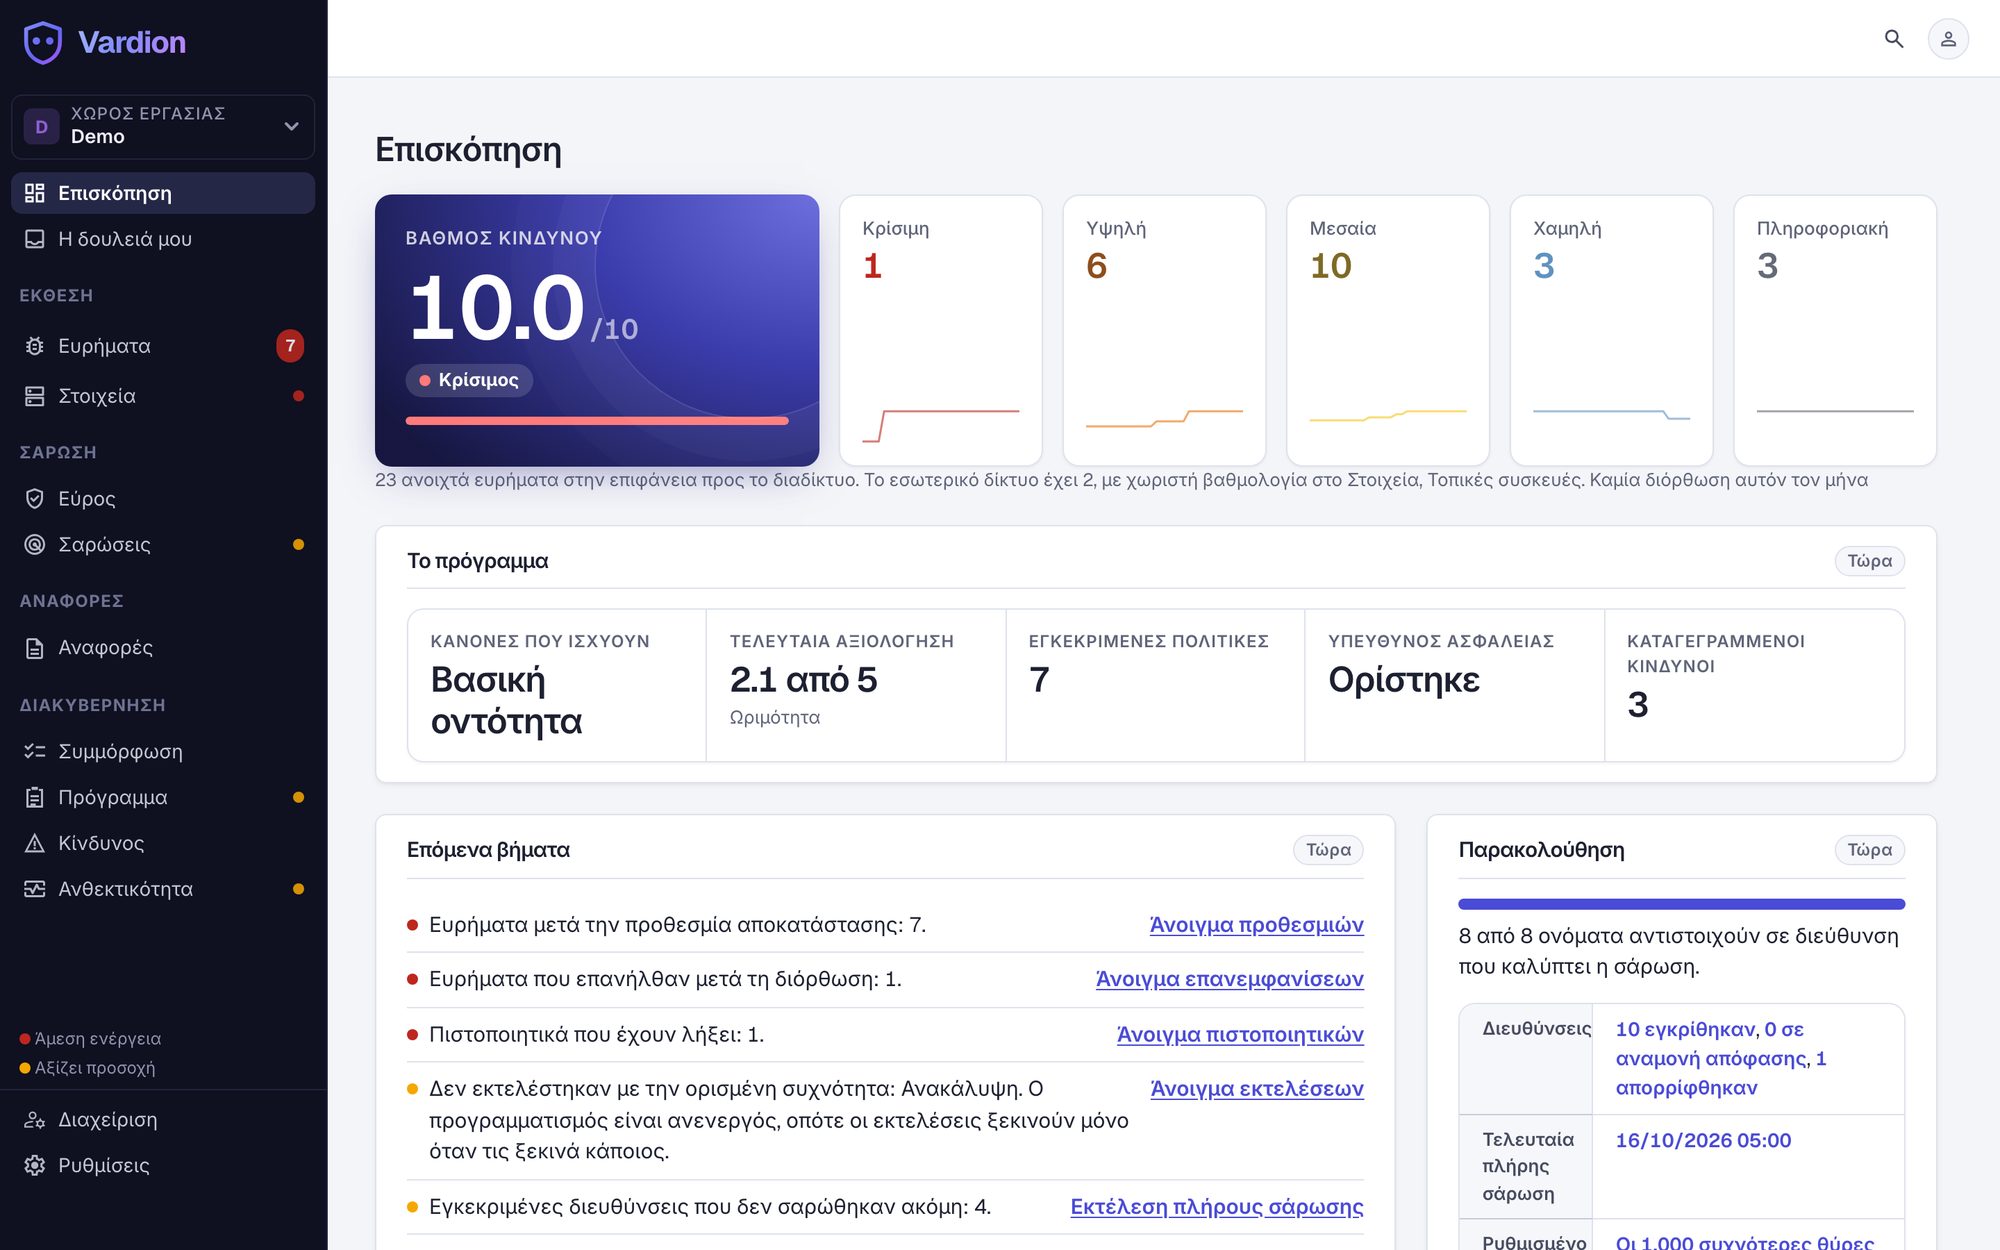
Ξεκινήστε από ό,τι χρησιμοποιούν πρώτα οι επιτιθέμενοι
Κάθε εύρημα παίρνει μία βαθμολογία από 0 έως 10, με βάση την ενεργή εκμετάλλευση, την κρισιμότητα του συστήματος και το πόσο καιρό μένει ανοιχτό.
- Υπεύθυνος από τους κανόνες σας και προθεσμία ανά σοβαρότητα
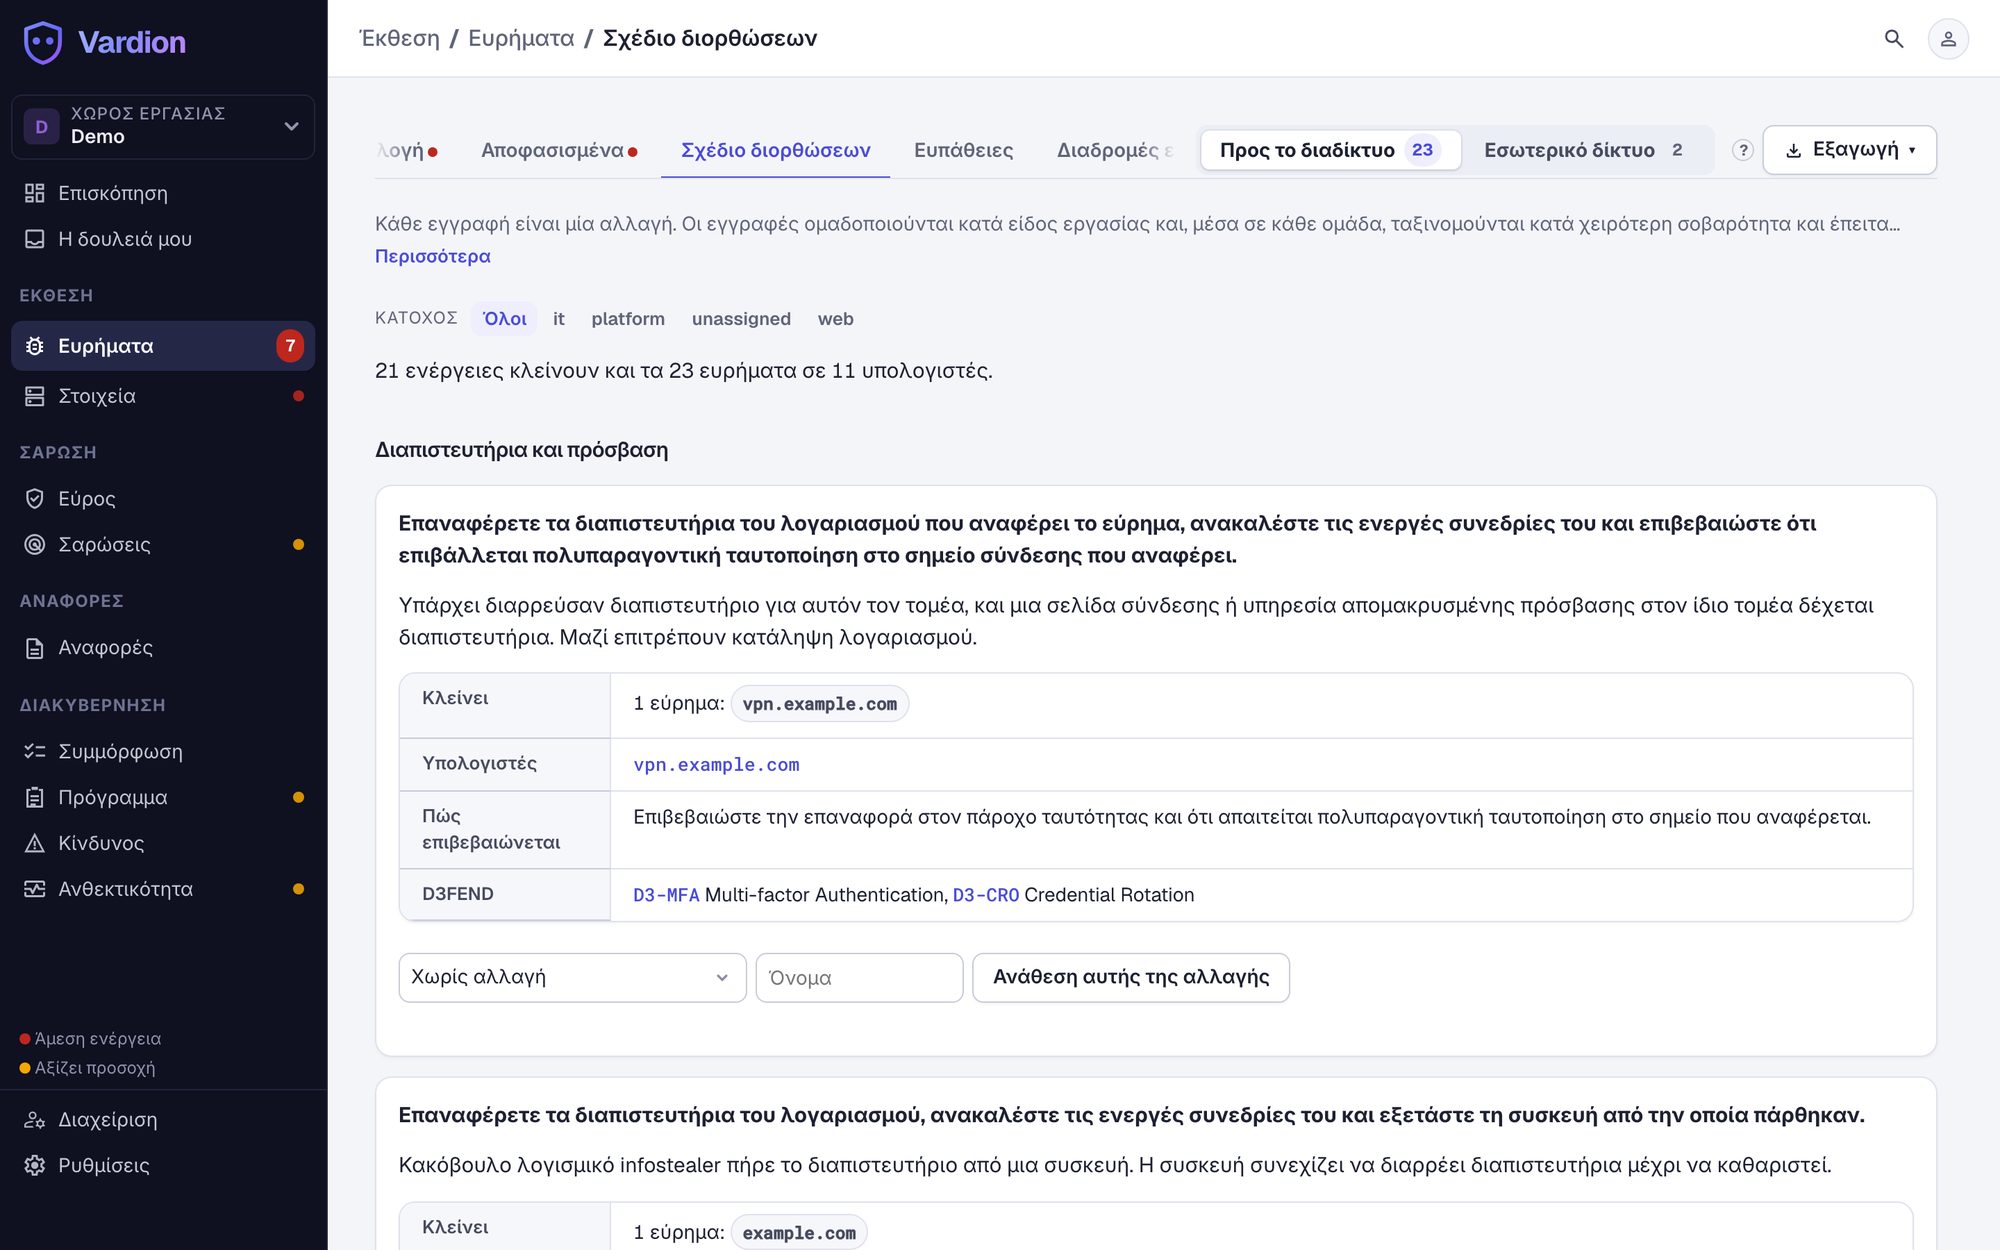
Μία αλλαγή κλείνει πολλά ευρήματα
Στο σχέδιο διορθώσεων, ένας κανόνας firewall σε 9 συστήματα είναι 1 εργασία, όχι 9.
- Έτοιμες γραμμές ρύθμισης για nginx και Apache
- Επανέλεγχος ενός συστήματος που επιβεβαιώνει τη διόρθωση
Κάλυψη
Από την περίμετρο μέχρι τον κώδικα
Σταματήστε τα πλαστά email
SPF, DKIM, DMARC, MTA-STS και DNSSEC.
Εντοπίστε domains-απομιμήσεις
Ιεραρχημένα με βάση το πόσο έτοιμα είναι να στέλνουν email.
Βρείτε διαπιστευτήρια που έχουν διαρρεύσει
Λογαριασμοί εργαζομένων σε διαρροές δεδομένων και αρχεία infostealer.
Θωρακίστε κάθε ιστότοπο
Κεφαλίδες, cookies, TLS και εκτεθειμένα αρχεία.
Διορθώστε επικίνδυνες ρυθμίσεις cloud
AWS, Azure, Google Cloud, Microsoft 365 και Google Workspace.
Ενημερώστε το παρωχημένο λογισμικό
Πακέτα Linux και Docker και διαδεδομένο λογισμικό Windows, μέσω ενός μικρού agent ή των agents του Wazuh που ήδη έχετε.
Αναβαθμίστε ευάλωτες βιβλιοθήκες
Εξαρτήσεις JavaScript και Python στο GitHub και στο GitLab.
Βρείτε εκτεθειμένα συστήματα ΤΝ
API μοντέλων και διακομιστές Ollama που απαντούν χωρίς έλεγχο ταυτότητας.
Ακρίβεια
Λιγότεροι ψευδείς συναγερμοί, περισσότερες διορθώσεις
Ένας ιστότοπος που απαντά σε κάθε διαδρομή αναφέρεται μία φορά, όχι ως 16 εκτεθειμένα αρχεία.
- Ό,τι απλώς αναγνωρίζει μια σάρωση, όπως το web firewall μπροστά από έναν ιστότοπο, καταγράφεται στο σύστημα και δεν αναφέρεται ως εύρημα.
- Κάθε εύρημα δείχνει αν το επιβεβαίωσε και δεύτερη μέθοδος.
- Ένα εύρημα που σημειώνετε μία φορά ως ψευδώς θετικό μένει κλειστό, εκτός αν επανεμφανιστεί με μεγαλύτερη σοβαρότητα.
Ασφαλές εκ σχεδιασμού
Σαρώσεις ασφαλείς για συστήματα σε λειτουργία
Μόνο ό,τι εγκρίνετε
Μια διεύθυνση σαρώνεται μόνο αν εγκρίνετε την ίδια, το εύρος της ή τον λογαριασμό cloud της. Μια γρήγορη εκτέλεση που ξεκινάτε εσείς εγκρίνει μόνο διευθύνσεις χωρίς ένδειξη κοινόχρηστης υποδομής.
Ήπιες σαρώσεις από προεπιλογή
Οι έλεγχοι ευπαθειών στέλνουν έως 50 αιτήματα το δευτερόλεπτο ανά σύστημα, χωρίς δοκιμές άρνησης υπηρεσίας ή παρεμβατικούς ελέγχους.
Οι βιομηχανικές θύρες δέχονται μόνο τη σάρωση θυρών
Τα S7, Modbus, DNP3 και τα άλλα πρωτόκολλα ελέγχου αναφέρονται από αυτήν, χωρίς καμία άλλη ανίχνευση.
Κάθε αλλαγή καταγράφεται
Αρχείο καταγραφής με ανίχνευση αλλοιώσεων: ποιος άλλαξε το πεδίο σάρωσης και πότε.
Συχνές ερωτήσεις
Ερωτήσεις για την επιφάνεια επίθεσης
Έχουμε ήδη σαρωτή ευπαθειών. Γιατί να προσθέσουμε το Vardion;
Κρατήστε τον και συνδέστε τον: τα Tenable, Qualys και Defender μέσω API, τα Nessus, OpenVAS, Burp και το CSV κάθε άλλου σαρωτή ως αρχεία. Τα αποτελέσματά του μπαίνουν σε μία ιεραρχημένη λίστα και το Vardion εντοπίζει και ονόματα που ο σαρωτής σας δεν έλεγξε ποτέ.
Πού τρέχουν οι σαρώσεις;
Σε έναν δικό σας διακομιστή Linux με Docker, ώστε οι σαρώσεις να ξεκινούν από διεύθυνση που ελέγχετε. Η φιλοξενούμενη κονσόλα δέχεται από την πρώτη μέρα τα αποτελέσματα του Tenable, του Qualys ή του Defender.
Σε τι διαφέρει από μια δοκιμή διείσδυσης;
Η δοκιμή διείσδυσης γίνεται μία ή δύο φορές τον χρόνο. Το Vardion παρακολουθεί στο ενδιάμεσο και δίνει στους ελεγκτές διείσδυσης έτοιμο το πεδίο, ώστε οι ημέρες που πληρώνετε να αποδίδουν περισσότερο.
Τι ακριβώς στέλνει μια σάρωση;
Συνδέσεις TCP στις θύρες που επιλέγετε και μετά έλεγχοι web, TLS και ευπαθειών. Κάθε αίτημα web φέρει το User-Agent Vardion-ASM/1.0. Το προφίλ σάρωσης (στα αγγλικά) περιγράφει κάθε ρύθμιση.
Τι βλέπουν σήμερα οι επιτιθέμενοι στο domain σας;
Μάθετε σε λιγότερο από ένα λεπτό και μετά επιλέξτε πώς θα προχωρήσετε.
Δωρεάν έλεγχος domain
Η ασφάλεια του email και του DNS σας, με βαθμολογία από A έως F.
Ελέγξτε το domain μουΖωντανή επίδειξη
Περιήγηση στην κονσόλα με δεδομένα επίδειξης, στα ελληνικά ή στα αγγλικά.
Ζητήστε επίδειξηΠρόγραμμα συνεργατών
Παρακολούθηση και συμμόρφωση για τους πελάτες σας, με τη δική σας επωνυμία.
Δείτε το πρόγραμμα συνεργατών